IA y ciberseguridad: las cinco claves de Baufest para pasar de reaccionar a prevenir
23 de Octubre de 2026Solo el 23% de las empresas argentinas invierte más en prevención que en respuesta a incidentes. En el Mes de la Ciberseguridad, Matías Szmulewiez, de Baufest, propone cinco acciones para aprovechar la inteligencia artificial y anticiparse a las amenazas
La inteligencia artificial abre una nueva etapa en la ciberseguridad empresarial: facilita la identificación de vulnerabilidades, la prevención de riesgos y la respuesta a incidentes. Pero las empresas argentinas todavía están lejos de aprovecharla. Según la encuesta Digital Trust Insights 2026 de PwC, solo el 23% destina más recursos a medidas proactivas (monitoreo, evaluaciones, pruebas y controles) que a medidas reactivas, como la respuesta a incidentes, la recuperación o las multas.
En América Latina, el panorama no es mejor. Los ataques a la nube (31%) y a dispositivos conectados (22%) figuran entre las amenazas para las que las organizaciones se sienten menos preparadas, y apenas el 6% se considera muy capaz de resistir ciberataques en todas las vulnerabilidades evaluadas. La IA es una de las principales prioridades presupuestarias en ciberseguridad para el próximo año, pero el 52% de los líderes de la región señala la falta de habilidades como uno de los principales obstáculos para implementarla.
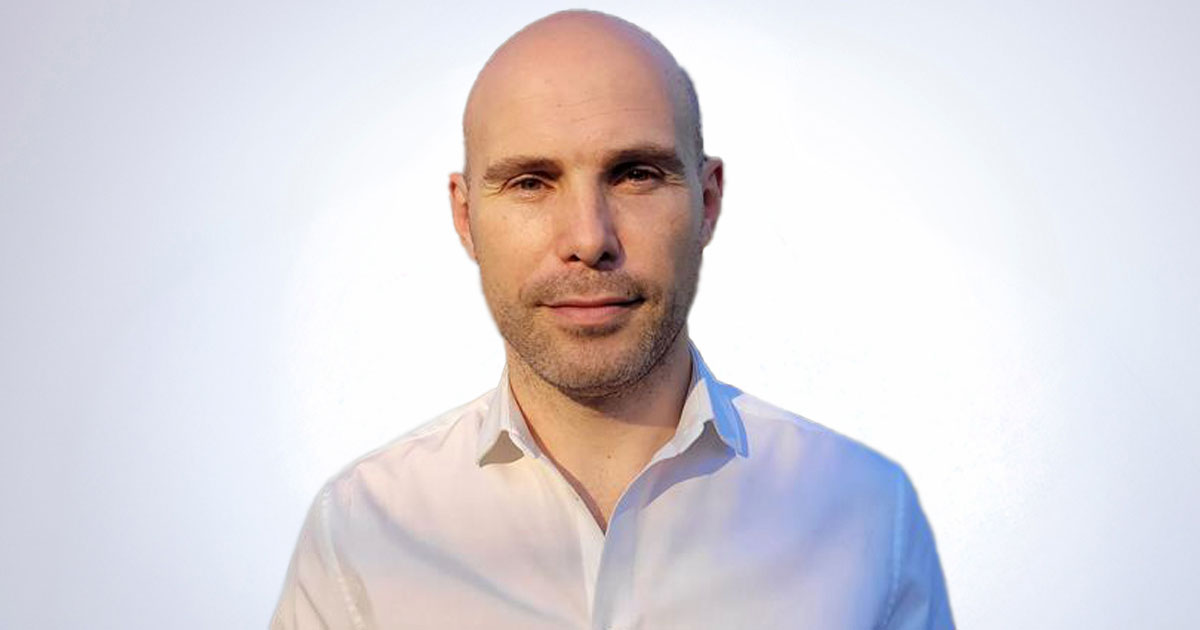
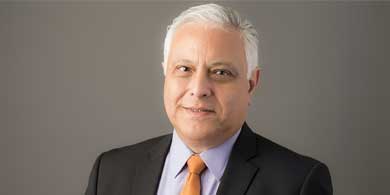
Matías Szmulewiez, Cybersecurity Practice Head de Baufest.
Una carrera de velocidad
La automatización de los ataques reduce el margen para detectar y corregir vulnerabilidades. “Uno de los mayores desafíos actuales de la ciberseguridad es la diferencia de velocidad entre las amenazas y la capacidad de respuesta de las organizaciones. Los procesos de protección no pueden seguir dependiendo exclusivamente de revisiones manuales”, señaló Matías Szmulewiez, Cybersecurity Practice Head de Baufest.
A eso se suma la creciente complejidad de los entornos: servicios cloud, aplicaciones conectadas, proveedores externos y agentes de IA multiplican los activos, identidades y accesos que hay que proteger.
“La respuesta no consiste en automatizar absolutamente todo, sino en identificar qué actividades pueden ejecutarse con mayor rapidez y cuáles requieren supervisión humana. La detección temprana, la gestión de vulnerabilidades, la identidad digital y el gobierno de IA deben formar parte de una misma estrategia”, explicó Szmulewiez.
Las cinco claves
- 1. Incorporar la IA como aliada de la prevención. Usar herramientas inteligentes para detectar comportamientos anómalos, identificar vulnerabilidades y anticipar riesgos, como complemento del trabajo de los especialistas.
- 2. Automatizar los procesos de seguridad más críticos. Priorizar la automatización del monitoreo, la detección de amenazas y la gestión de vulnerabilidades, para reducir los tiempos de respuesta y concentrar el talento humano en decisiones estratégicas.
- 3. Fortalecer la gestión de identidades y accesos. Definir controles sobre quién o qué puede acceder a los sistemas, especialmente con la llegada de agentes de IA y aplicaciones conectadas.
- 4. Integrar la seguridad desde el diseño. Incorporar controles preventivos desde el desarrollo de aplicaciones, la adopción de servicios cloud y la implementación de soluciones de IA.
- 5. Preparar a los equipos para responder. Complementar la tecnología con capacitación, protocolos claros y ejercicios de respuesta, sin perder el pensamiento crítico ni la supervisión humana.
De la teoría a la práctica
Como ejemplo, Baufest implementó para una compañía de retail con operaciones en la región un enfoque de seguridad multinube basado en observabilidad, automatización y respuesta a incidentes, que fortaleció la visibilidad de su infraestructura y la gestión de su seguridad.
“La IA representa una gran oportunidad para evolucionar hacia una ciberseguridad más inteligente y preventiva. Su verdadero potencial se alcanza cuando se combina con una estrategia sólida, procesos bien definidos y talento especializado. El reto para las empresas argentinas es aprovecharla para automatizar tareas repetitivas, anticipar riesgos, reducir la deuda técnica y proteger la continuidad de sus operaciones”, concluyó Szmulewiez.
El planteo se suma a otras advertencias del Mes de la Ciberseguridad, como el riesgo del Shadow AI y el uso no controlado de la inteligencia artificial y la necesidad de proteger también los dispositivos que parecen secundarios.